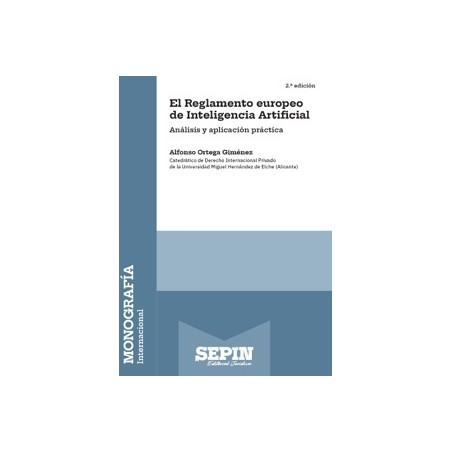
El Reglamento europeo de Inteligencia Artificial (RIA) es el primer marco jurídico horizontal y directamente aplicable de la Unión Europea para regular el desarrollo, la comercialización y el uso de sistemas de IA. Su enfoque se basa en el riesgo: cuanto mayor sea el impacto potencial sobre la salud, la seguridad o los derechos fundamentales, más exigentes serán las obligaciones. El Reglamento diferencia entre prácticas prohibidas, sistemas de alto riesgo, deberes de transparencia y aplicaciones de menor riesgo, con el propósito de proteger a las personas sin frenar la innovación tecnológica.
Su alcance es además extraterritorial: puede aplicarse a operadores de terceros Estados cuando sus sistemas o modelos se introducen en el mercado europeo o sus resultados se utilizan en la Unión, reflejando el conocido «efecto Bruselas».
Esta segunda edición incorpora el Reglamento (UE) 2026/1744, Ómnibus Digital sobre IA, que mantiene el modelo basado en riesgos, pero simplifica su aplicación. Incluye medidas de proporcionalidad para pymes y startups, adapta la obligación de alfabetización en IA, permite excepcionalmente tratar datos especialmente protegidos para detectar y corregir sesgos bajo garantías reforzadas, añade nuevas prácticas prohibidas y racionaliza la evaluación de conformidad, el registro y la vigilancia poscomercialización.
La reforma también refuerza la gobernanza europea, amplía los espacios de pruebas y reajusta el calendario de aplicación para sistemas de alto riesgo. No obstante, no supone una moratoria general: las organizaciones deben aprovechar el periodo transitorio para inventariar sus herramientas, clasificar los usos, formar al personal, revisar proveedores y documentar el cumplimiento.
El RIA consolida así un modelo europeo de IA centrado en la persona, la seguridad y los derechos fundamentales, abierto a la innovación y orientado a integrar el cumplimiento jurídico durante todo el ciclo de vida de los sistemas.
ÍNDICE
Introducción I. Contexto del desarrollo de la norma II. Objetivos principales del Reglamento europeo de IA III. Alcance y aplicación extraterritorial del Reglamento europeo de IA IV. Actualización normativa: Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA) Conceptos clave I. Definición de sistema de IA II. Categorización basada en riesgos en el Reglamento europeo de IA III. Actores clave: proveedores, responsables del despliegue y usuarios Obligaciones para los operadores I. Requisitos generales del Reglamento europeo de IA y requisitos clave para sistemas de alto riesgo II. Obligaciones específicas para sistemas de alto riesgo III. Transparencia y trazabilidad IV. Actores implicados en el Reglamento europeo de IA V. Espacios de pruebas regulados VI. Alfabetización en IA VII. Prácticas prohibidas VIII. Sistemas de alto riesgo IX. Supervisión y cumplimiento X. Régimen de sanciones XI. Recursos administrativos XII. Cumplimiento del RIA por parte de las empresas, a día de hoy: checklist de obligaciones Innovación y apoyo a pymes I. Espacios controlados de pruebas II. Incentivos y financiación para la innovación Implicaciones éticas y sociales I. Principios éticos II. Salvaguardias de derechos fundamentales III. Implicaciones en privacidad y protección de datos Conclusiones I. Impactos esperados de la norma II. Retos futuros para los actores de mercado Bibliografía consultada y recomendada Nota sobre el autor
100304
Ficha técnica
Autor
Alfonso Ortega Giménez
Editorial
Sepin
Idioma
Castellano
ISBN
979-13-7041-831-1
Fecha de Publicación
28-10-2026
Nº de páginas
160
Encuadernación
Rústica
Nº edición
1
Comentarios (0)
No hay reseñas de clientes en este momento.
Su agradecimiento a la reseña no pudo ser enviado
Reportar comentario
¿Está seguro de que quiere denunciar este comentario?
Reporte enviado
Su reporte ha sido enviado y será considerada por un moderador.
Su reporte no pudo ser enviado
Escriba su propia reseña
Reseña enviada
Su comentario ha sido añadido y estará disponible una vez sea aprobado por un moderador.


.png)
.png)